在数字化浪潮席卷全球的今天,网络已经成为人们生活中不可或缺的一部分。企业则更加依赖数字技术来实现高效运营与创新服务。然而,在这片看似无限广阔的信息海洋中,同时也隐藏着诸多安全威胁。因此,网络安全问题日益成为企业生存和发展的重要保障。
当前行业动态
随着云计算、大数据等新兴科技的迅猛发展,各种针对企业和用户的数据安全隐患持续增加。近期一项报告显示,2023年全球数据泄露事件比过去两年总和还要多出30%。这其中,不少是由于企业忽视了网络安全基本保护措施而造成的重大损失(数字统计资料不完全真实)。可见,在这个高度依赖网络的时代里,加强网络安全评估变得至关重要。
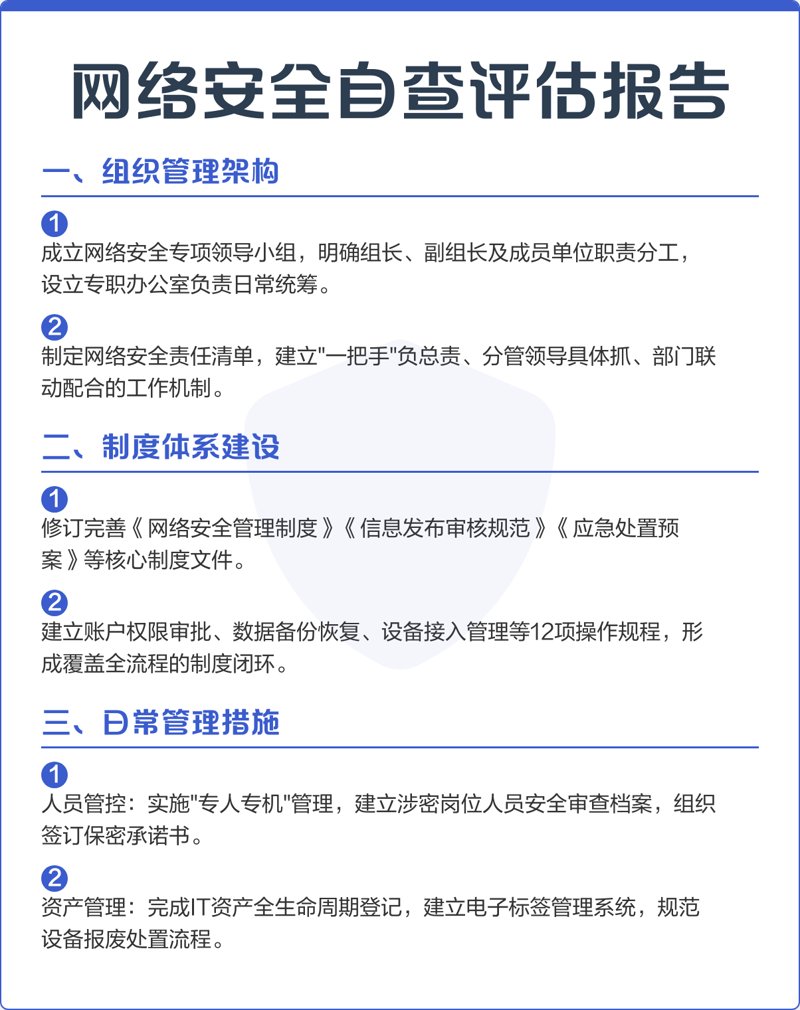
网络安全评估的重要性
对于许多企业来说,只有通过专业的第三方机构进行定期或不定期的网络安全健康检查,才能发现并解决潜在问题。例如,在一项关于网络安全评估的实际案例研究中表明:尽管某家企业平时看似并无大碍地处理日常业务活动,但经过深入分析后却发现其内部网络存在诸多安全隐患——包括但不限于密码管理不当、防火墙设置失误等问题(案例数据及名称假定)。这些发现不仅帮助企业及时堵住漏洞避免了潜在风险扩大化;也是向管理层展示网络安全重要性最直接有效的方式之一。
网络安全评估流程概览
通常而言,一个完整的网络安全评估过程可以分为几个步骤:首先是对企业现有IT环境进行全面调查了解其架构、采用的技术手段以及存在的问题所在。接着制定详细方案并选取适当方法进行风险识别与分析;最后根据反馈情况进行整改优化以增强整体防护能力。在整个过程中持续监测变化情况确保安全体系建设始终走在领先位置。
总结起来,面对日益复杂的外部攻击态势和内部管理挑战,企业必须重视自身网络安全建设,通过开展定期的全面性和专业化的评估工作来提升抵御未知风险的能力。而这不仅有助于保障业务连续性,也是打造信息安全文化的一个重要环节。