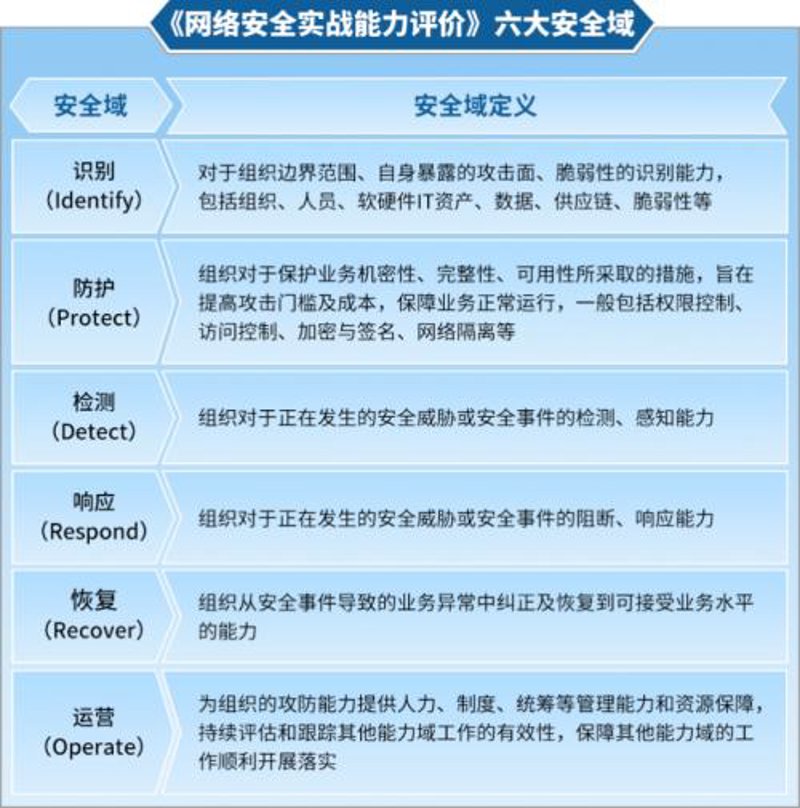
在当今数字化时代,数据如同企业的血液一样重要。企业不仅要面对市场和竞争的压力,还要应对各种潜在的网络威胁。因此,网络安全评估成为了现代企业不可或缺的一项工作。通过全面、专业的安全评估体系,我们可以像医生诊断疾病一样,为企业的信息系统进行全方位‘体检’。
什么是网络安全评估?
网络安全评估是通过对系统的漏洞、弱点以及风险进行全面检查的过程。这一过程包括了对网络架构的深入分析、对系统安全性配置的严格测试以及对应急响应能力的评估等多方面内容,确保企业在面对网络安全威胁时,能够从容应对并减少损失。
网络安全评估的意义
就如同人体需要定期体检一样,企业也需要对信息系统的健康状况进行评估。通过定期的安全检查和评估,能够及时发现信息系统中的安全隐患,并采取相应的防护措施。这不仅有助于提升企业的信息安全水平,还能有效防止潜在的风险演变成严重的网络安全事件。
网络安全评估的重要性
- 降低风险:及时发现并修复系统漏洞可以有效减少病毒、恶意软件和黑客攻击带来的风险;
- 确保合规性:随着行业不断发展,许多法律法规对数据保护提出了更高的要求。通过定期的安全评估,可以帮助企业更加严格地遵守这些规定,避免法律纠纷;
- 提升信任度:对于客户而言,一个拥有完善网络安全保障措施的企业更值得信赖;同时也能赢得投资者的信任。
常见的网络安全评估方法
- 渗透测试:模拟黑客攻击的方法来检测系统的漏洞;
- 安全审计:对现有的安全策略进行审查和验证;
- 风险评估:通过量化的方式确定潜在的风险等级与影响范围,为企业制定合理的风险管理方案。
结语
就像在数字化时代航行的一艘航船,企业要想平稳前行,就需要时刻警惕并采取有效的防御措施。定期开展网络安全评估,就如同为这艘航船装载了最先进的导航系统和防护装备。通过全面的检测和评估结果,我们可以更好地了解自身的安全状况,并采取必要的改进措施,确保企业在信息时代的航行更加稳健。